Numa hat schon wieder Ausweisdaten verloren. Bereits im Juli 2026 informierten sie:
Wir möchten dich über einen kürzlich aufgetretenen Sicherheitsvorfall im Zusammenhang mit deiner Buchung informieren, bei dem möglicherweise einige deiner personenbezogenen Daten sowie gegebenenfalls auch Daten von Mitreisenden betroffen waren. Leider hat es in der Hotellerie zuletzt vermehrt Phishing bezogene Angriffe gegeben, und in diesem Fall haben unbefugte Dritte Zugriff auf ein mit unserer Buchungsplattform verbundenes System erlangt. Wir haben den Vorfall erkannt und sofort Maßnahmen eingeleitet, um unsere Systeme zu sichern und den Sachverhalt weiter zu untersuchen.
Die Buchungsplattform war oder ist also nicht ordentlich geschützt und, noch schlimmer, trotz des Vorfalls im letzten Jahr verarbeitet und speichert numa noch immer Ausweisdaten.
numa ist ein Hotel ohne Rezeption. Man muss online einchecken. Durch das Hochzählen einer Rechnungsnummer konnte auf mehr als 500.000 Rechnungen sowie auf Ausweisdaten anderer Gäste zugegriffen werden.
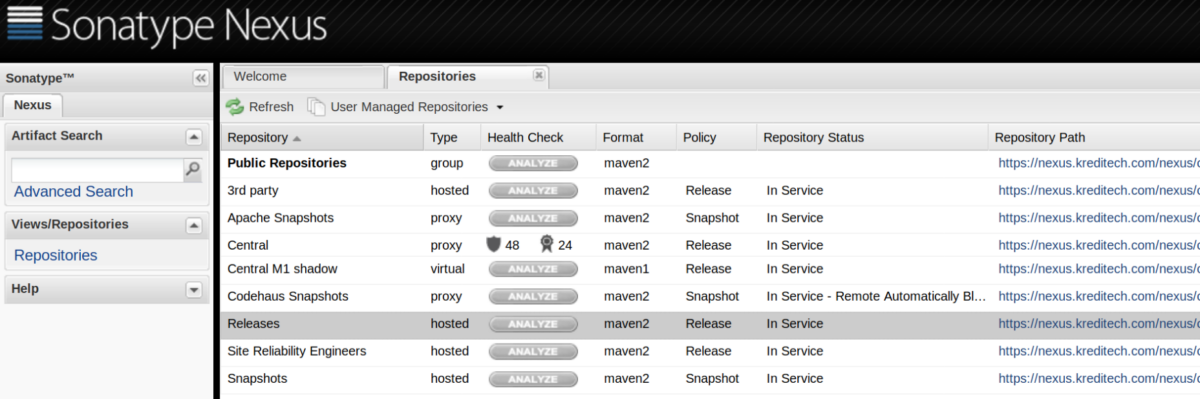
Das Fintech-Startup Kreditech vergibt Kredite und bewertet die Kreditwürdigkeit der Kreditnehmerinnen durch Analyse von Nutzerinnendaten in sozialen Netzwerken. Die Firma hat ein Nexus Repository offen zugänglich am Internet betrieben. Diese Software erlaubte den Zugang zu Quelltext und Konfigurationsdaten, einschließlich Zugangsdaten und API-Keys.
Die Schwachstelle
Nexus Repositories werden oft unter einer „nexus.“-Subdomain bereitgestellt. Dies macht es Angreiferinnen leicht, potentielle Ziele zu identifizieren. Hinzu kommt, dass die Software standardmäßig einen anonymen Zugang gestattet.
By default, the user interface as well as the repositories and the contained components are available to unauthenticated users for read access
Dort befand sich also das Nexus Repository mit diversen Verzeichnissen. In einem dieser Verzeichnisse befand sich ein Archiv kredito-core-XX.jar mit Quelltext und den Dateien staging.properties und production.properties. Diese enthielten u.a. Zugangsdaten für externe Validierungs-, SMS-, Geolokalisierungs- und Postdienste sowie weitere Details der Konfiguration des Systems zur Zahlungsabwicklung. Ich habe die Schwachstelle am 31. Januar 2018 gemeldet und noch am gleichen Tag wurde die Schwachstelle geschlossen.
Update 1: Sonatype Update
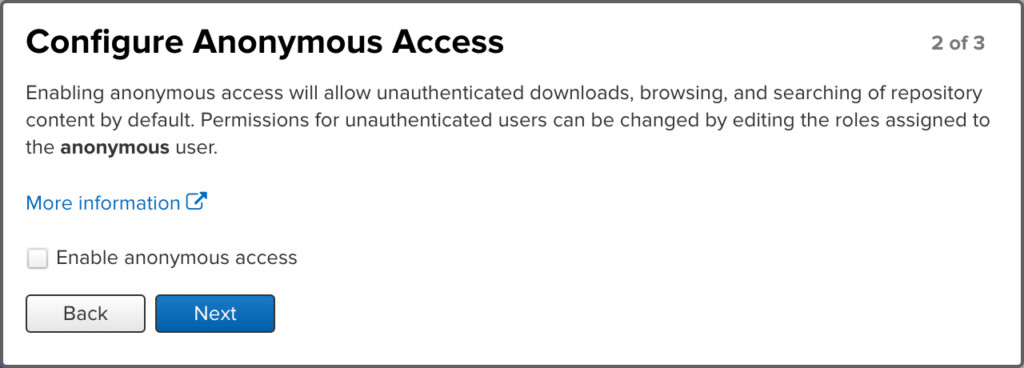
Da neben Kreditech auch viele andere Unternehmen übersehen, dass Nexus Repository OSS und Nexus Repository Pro mit einem standardmäßig aktivierten Gast-Account daherkommen und solche Systeme leicht über Certificate Transparency Logs oder Google Dorks gefunden werden können, habe ich im Juli 2019 den Hersteller Sonatype kontaktiert. Dieser bestätigte das grundsätzliche Problem und erklärte, dass sie das Problem bereits angehen würden. Mit Version 3.17 werden (neue) Nutzerinnen explizit gefragt, ob sie den anonymen Zugang aktivieren möchten. Aus Legacy-Gründen wurden bestehende Installationen nicht angefasst. D.h., ältere Systeme können weiterhin gefunden werden.
Update 2: Insolvenz
Im März 2020 wurde Kreditech in Monedo umbenannt. Im September 2020 ging Monedo insolvent. Die Firma wurde zum Ende des Jahres liquidiert.